
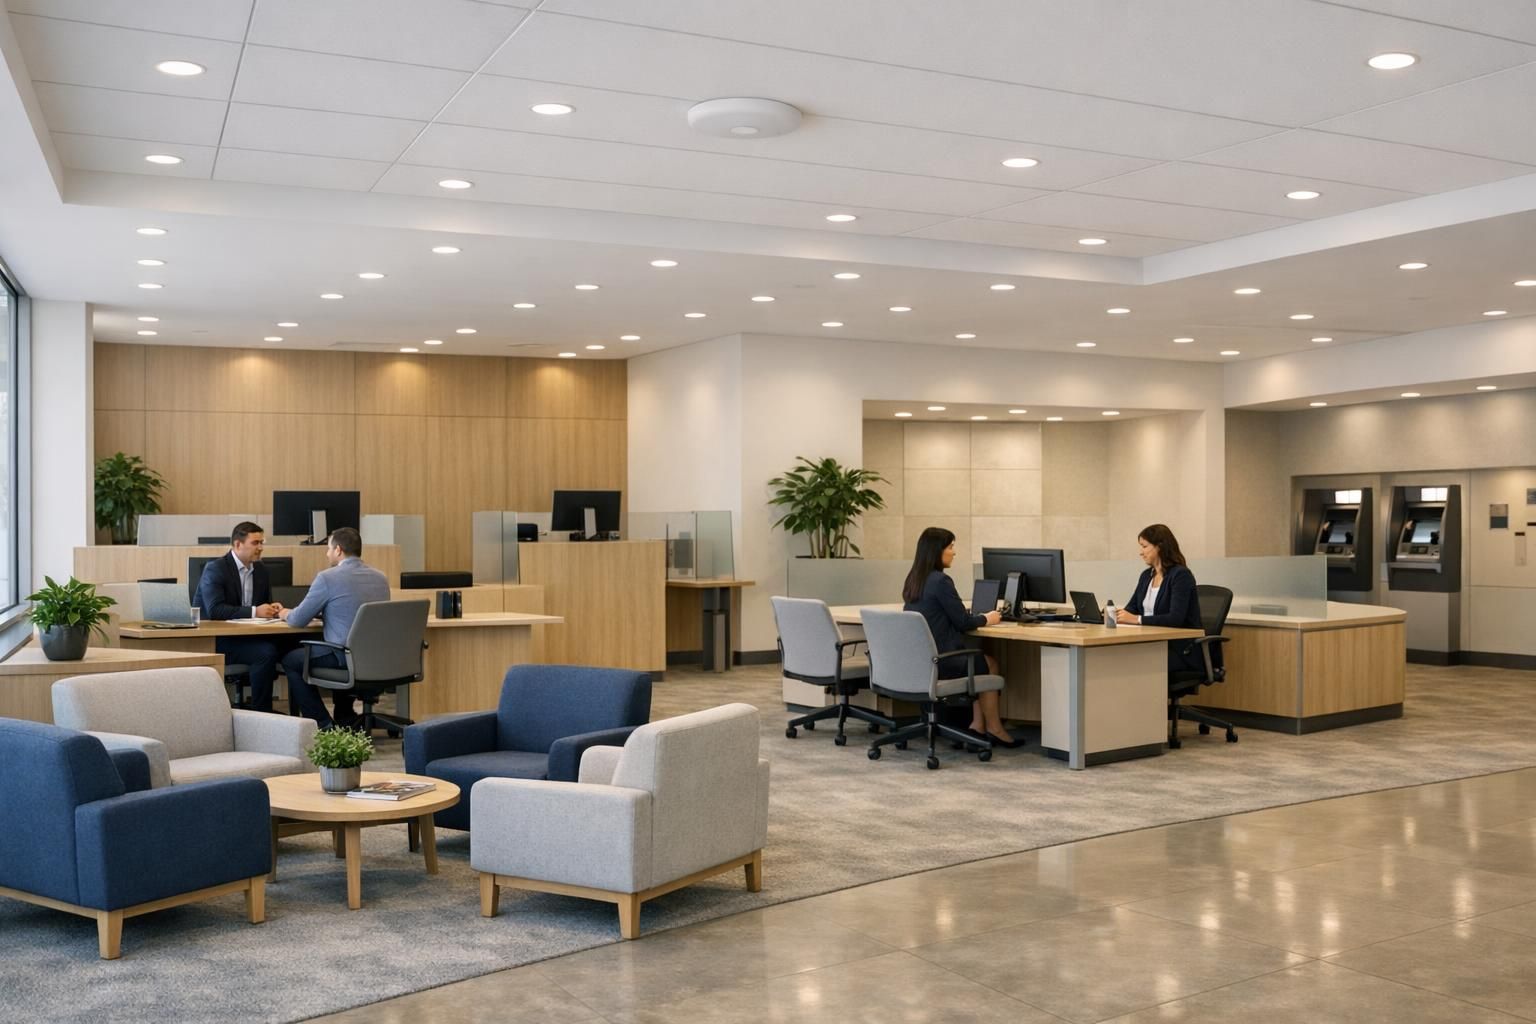
Une agence bancaire ou un cabinet d’assurance manipule ce qu’il y a de plus sensible : données clients, transactions, dossiers patrimoniaux. Son réseau, WiFi compris, est une cible de choix pour les cybercriminels. Impossible dès lors de se contenter d’une box grand public : il faut un réseau sécurisé, strictement séparé entre le métier et les clients. Voici comment concevoir le WiFi d’une agence bancaire, entre sécurité, conformité et expérience client.
L’essentiel à retenir : le WiFi d’une agence bancaire repose sur une segmentation réseau stricte par VLAN, qui isole le réseau métier (conseillers, terminaux de paiement, données clients) du WiFi invité offert en salle d’attente. Chiffrement WPA3, authentification 802.1x et portail captif complètent le dispositif, dans le respect des cadres DORA, PCI-DSS, RGPD et ISO 27001. Le modèle du WiFi managé (WiFi as a Service) délègue la sécurité et maîtrise les coûts. Chez MJ Solution, nous concevons ce type d’infrastructure réseau pour les agences d’Île-de-France.
Pourquoi une agence bancaire ne peut pas se contenter d’un WiFi grand public
Le secteur financier est une cible privilégiée, et les chiffres le confirment. Selon le panorama de la cybermenace de l’ANSSI, 4 386 événements de sécurité ont été traités en 2024, soit une hausse de 15 % sur un an, et les TPE, PME et ETI concentrent désormais 37 % des attaques par rançongiciel. Une agence qui manipule des données bancaires ne peut pas exposer son réseau comme un café le ferait.
Le problème d’une box grand public n’est pas la performance, c’est l’absence de cloisonnement et de contrôle. Sur un tel réseau, rien n’empêche techniquement un client connecté au WiFi de la salle d’attente d’approcher les postes des conseillers. C’est précisément ce qu’évite une véritable infrastructure réseau professionnelle, pensée pour un établissement qui doit garantir la confidentialité.
Segmenter le réseau : le principe non négociable
Tout repose sur un principe : la segmentation réseau. Sur une même infrastructure, on crée des réseaux virtuels étanches, les VLAN, qui ne communiquent pas entre eux. Le réseau métier, qui porte les données clients et les flux de paiement, est totalement isolé du WiFi invité proposé à la clientèle. Cette logique est celle que nous détaillons dans notre guide sur la sécurité WiFi (WPA3 et VLAN).
| Réseau | Usage | Sécurité |
|---|---|---|
| Réseau métier | Postes conseillers, données clients, outils CRM | Fermé, chiffrement WPA3, authentification 802.1x |
| Flux sensibles | Terminaux de paiement, vidéosurveillance IP | VLAN dédié et isolé, flux de paiement séparés |
| WiFi invité | WiFi gratuit des clients en salle d’attente | Ouvert via portail captif, coupé du reste |
Le chiffrement WPA3 protège les échanges, tandis que l’authentification 802.1x identifie chaque poste et chaque utilisateur : un appareil non enregistré n’entre pas sur le réseau métier. Le WiFi invité, lui, passe par un portail captif qui encadre l’accès et la traçabilité, comme l’exige notre guide sur le portail captif conforme au RGPD.
Conformité : DORA, PCI-DSS, RGPD et ISO 27001
Dans la banque, la sécurité n’est pas une option de confort, c’est une obligation réglementaire. Quatre cadres structurent la conformité du réseau d’une agence, et un intégrateur sérieux doit les connaître :
- DORA : le règlement européen sur la résilience opérationnelle numérique, applicable depuis le 17 janvier 2025 selon l’ACPR, impose aux entités financières de maîtriser leurs risques informatiques, y compris ceux liés à leurs prestataires.
- PCI-DSS : la norme de sécurité des données de cartes de paiement (version 4.0) exige notamment d’isoler les flux de paiement du reste du réseau – exactement ce que permet la segmentation par VLAN.
- RGPD : la protection des données personnelles des clients, du portail captif jusqu’aux journaux de connexion.
- ISO 27001 : le standard international de management de la sécurité de l’information, référence d’une infrastructure maîtrisée.
Cette conformité réglementaire ne se décrète pas après coup : elle se conçoit dès l’architecture du réseau, avec des journaux de connexion auditables et une documentation en règle.
L’infrastructure multi-service d’une agence connectée
Au-delà de la sécurité, le réseau d’une agence porte une multitude de services critiques qui doivent cohabiter sans se gêner. Une infrastructure réseau bien conçue fait tourner en parallèle :
- Les terminaux de paiement et les outils CRM des conseillers, sur le réseau métier.
- La visioconférence client et la VoIP, pour les rendez-vous à distance et la téléphonie.
- La vidéosurveillance IP, sur son propre VLAN isolé.
- Les bornes interactives et l’affichage dynamique, qui modernisent l’accueil – un sujet que nous traitons dans notre article sur l’affichage dynamique diffusé sur le réseau.
Bien pensé, le WiFi devient aussi un atout d’expérience client : un accès invité propre en salle d’attente, la découverte des applications mobiles de la banque, un accueil plus fluide. La banque de demain se joue autant sur la relation que sur la sécurité.
WiFi managé : sécurité déléguée et coûts maîtrisés
Une agence n’a pas vocation à gérer elle-même la complexité d’un tel réseau. C’est là qu’intervient le WiFi managé, ou WiFi as a Service : plutôt qu’un lourd investissement de départ, l’agence paie un abonnement en opex qui inclut le matériel, la supervision 24/7, la maintenance préventive et les évolutions. Le calcul se fait en coût total de possession (Total Cost of Ownership) sur la durée, souvent plus favorable qu’un achat. C’est le sens de notre offre de WiFi managé (WiFi as a Service).
Ce modèle s’accompagne d’engagements contractuels concrets : un SLA sur la disponibilité réseau, une Garantie de Temps de Rétablissement (GTR) en cas d’incident, et un support multicanal. Autant de garanties qui libèrent la DSI de la banque pour se concentrer sur son cœur de métier, tout en maîtrisant ses coûts opérationnels.
« Dans une agence bancaire, la faille classique c’est le même réseau pour les conseillers et pour le WiFi des clients en salle d’attente. Nous, on cloisonne tout par VLAN, on chiffre en WPA3, on authentifie chaque poste en 802.1x et on isole les terminaux de paiement. Avec DORA et PCI-DSS, ce n’est plus négociable : la sécurité se conçoit dès le premier câble. »
Jonathan Moretti, fondateur de MJ Solution
Ce que MJ Solution met en place pour votre agence
Notre approche part de la sécurité pour aller vers le service. Nous auditons d’abord l’agence, nous concevons une segmentation réseau par VLAN qui isole métier, flux de paiement et WiFi invité, puis nous sécurisons le tout en WPA3 et 802.1x, avec une supervision 24/7. L’ensemble est pensé pour la conformité réglementaire (DORA, PCI-DSS, RGPD, ISO 27001) et peut être opéré en WiFi managé, avec un interlocuteur unique et un support réactif.
Sécuriser le WiFi d’une agence bancaire, c’est conjuguer trois exigences : cloisonner strictement les réseaux, tenir la conformité, et préserver une expérience client soignée. Basés à Boulogne-Billancourt, nous accompagnons les agences bancaires, cabinets d’assurance et de gestion de patrimoine d’Île-de-France. Pour un audit gratuit ou un devis, nos équipes sont disponibles au 01 86 90 76 75 ou via notre formulaire de contact.